Ledger 硬件钱包被植入芯片盗币超 9000 万美元,AI 时代该如何守住自己的币
又出事了:Ledger 经销商渠道被曝植入偷币芯片
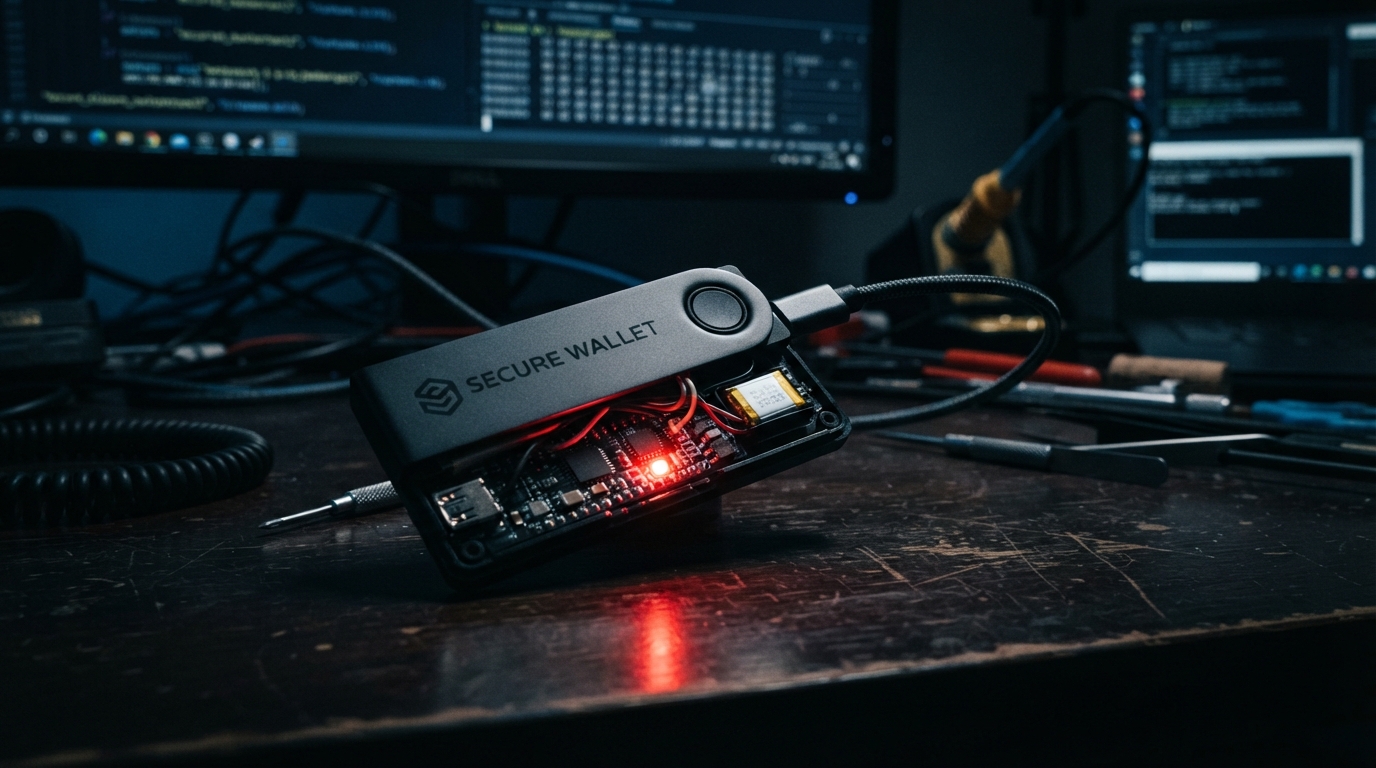
硬件钱包这次出的事不小。有消息指出,部分通过经销商渠道卖出的 Ledger 设备被人为动了手脚——在屏幕下方藏了一块额外电路板,专门在你抄助记词的环节把内容截走并传出去。
目前流传的说法是,被盗金额已经超过 9000 万美元,涉及 300 多个钱包。需要说明的是,这条信息来自社区帖子而非 Ledger 官方声明,具体细节仍在核实中。
但不管最终数字是多少,这件事本身已经足够说明一个问题:你买硬件钱包的那一刻,信任链就已经拉长了。
几年前我说一台设备就够,现在我收回这句话
很早之前我写过一篇文章,观点是"一台专用 iPhone 加一个钱包 App,安全性足够了",当时我甚至不太看好硬件钱包。
那个判断放在今天已经不够用了。原因很简单:AI 把攻击者的能力整体拔高了一个量级。
- 钓鱼页面做得越来越像真的
- 假客服的话术越来越难分辨
- 骗局可以一人一样地批量定制
- 那些普通人根本看不懂的 0day 漏洞,被 AI 放大后威胁更大
我们看不懂的攻击面在扩大,但反过来,防御端也可以用 AI 来补强。下面是我现在实际在用、也觉得值得分享的几条思路。
一、多签,把钥匙分散到不同设备
首先要否定我自己几年前"一台设备就够"的说法。单点被突破的风险太大了,哪怕你天天关机、只在用的时候才开机,也一样。
对于需要经常动的币,老老实实上多签。 多买一个设备、多管几个私钥,安全就多几层。起码做到 2-of-3。
EVM 系有 safe.global,体验已经很成熟。一个典型配置:
1. 一台 iPhone 装钱包 App,持第一把私钥
2. 一台 Mac 装 Chrome + 插件钱包,持第二把私钥
3. 第三把私钥在 iPhone 上生成、备份好后删除
这样除非 iPhone 和 Mac 同时出事,否则资产动不了。
比特币的情况不太一样。 BTC 常年不需要动,也不上什么网站、不玩 DeFi,唯一用途就是交易所充提。这种场景我觉得不一定需要多设备多签,用 Bitcoin Core 节点钱包就够了——买一台专门的 MacBook 装 Bitcoin Core,配一块 2TB 硬盘下载区块数据,风险已经压得很低。比特币协议本身足够简单,攻击点很少。
BTC 也有多签钱包,但品牌度参差不齐;原生脚本多签的技术门槛又太高,操作失误把币当成矿工费付出去的事不是没发生过。
核心原则只有一条:专机专用,别拿日常手机电脑管币,尤其别装 AI。
二、让 AI 帮你设计托管方案
投资是个性化的,托管方案也是。以前我费了很大劲写各种自管钱包的方案,现在这些具体方案在 AI 面前确实不值钱了。
直接跟 AI 聊就行。把你的情况讲清楚:
- 资产分几层,哪些常用、哪些几年不动
- 多久动一次
- 用哪些链
- 能接受多复杂的操作
- 万一你出事,家人怎么接手
让它出方案。然后换个角色,让它扮演一个想偷这笔钱的人,告诉你从哪一环下手最容易。改完再攻,来回几轮,方案会越来越扎实。
这里有个必须强调的点:托管币的电脑和手机,千万别装 AI。 我们太容易信任 AI,容易把设备完全授权出去,而这个风险不值得冒。
那让 AI 知道我持币,安全吗?
我的看法是:比你买硬件钱包时让经销商知道,安全得多。经销商知道你的姓名、电话、住址,还经手了你私钥诞生的那台设备,一下单这些就躲不掉。今天"没人知道你持币"已经不现实了——交易所知道,卖设备的店知道,链上地址谁都能看。能选的只是:谁知道,知道多少。 信 AI,总比信某个具体的陌生人强。
三、让 AI 帮你核验网址和 App 来源
玩币离不开各种网站,搞 DeFi 更是要访问一堆域名。
我以前的规则是:任何网站都要从三个不同信息源验证域名是否正确——官网(ethereum.org、bitcoin.org 这类)和 CMC 收录了没、Google 查了没、X 上查过没、信得过的朋友问过没。
现在多了一条:问过 AI 没?
核验域名这种事 AI 太擅长了。免费的 Gemini、ChatGPT、Grok、豆包分别问一次,就能作为重要的核查手段之一。最好用付费版,把推理强度拉到最高再问。
App 也一样。下载钱包 App 前,把 App Store 页面截图发给 AI,它能给你查得明明白白。Chrome 插件钱包同理,先让 AI 过一遍。
问法也简单得离谱,直接问:"这玩意是正规的吗?"我现在点任何新域名、下载任何新 App,都会先问一遍。
四、签名之前,拍照给 AI 看
这是这次最想分享的一条。
现在大多数普通交易——转币、授权、和主流合约交互——MetaMask 在签名界面都会展示交易的具体含义。签名前认真读,就能明白这次签名前后你的钱包会有什么变化。to、value、data、nonce 这些字段,现在的钱包解释得都不错。
几年前可没这待遇。那时候签名界面里就是一串 00、fff、1234 之类的乱码,我还老去 4byte.directory 粘贴签名内容查交易到底干了什么。
如果你现在还是看不懂签名内容、不放心交易,AI 可以教会你。
具体做法: 在签名前的钱包弹窗界面,拍照或截图发给 AI 读。放心,这个界面没有私钥、没有助记词,里面的内容在你点确认后本来就会全网公开。AI 的解读会清晰告诉你,签名后这笔交易会发生什么,你也就知道是不是被钓鱼了。
建议拿一个测试钱包,完整地让 AI 解读你操作的每一步界面,这个练习很有价值。但不要在真实生产环境中让 AI 读你的每一个截图——先用测试钱包学会读,再上真钱。
真实操作时,钱包所在的手机和电脑上不要装 AI。如果非要让 AI 解读交易签名内容,请用拍照的方式。
用 Safe 钱包时要注意一点:Safe 本身会做很多交易内容解释,但到了 MetaMask 签名阶段,交易信息又变得不清楚了。如果你害怕,就把那一堆 00、fff 发给 AI 解读,一解读就知道签名后会发生什么。
关键提醒: 用 Safe 时,Safe 钱包对交易的解释不是最终版本,MetaMask 签名弹窗里的字段解释才是最终的。Bybit 那笔被盗,问题就出在 Safe 解释页面被篡改,所以一定要以 MetaMask 弹窗的交易字段解释为准。
五、让 AI 替你盯安全警告
还有一件 AI 能帮上忙的事:盯着你关心的硬件、软件、合约、平台有没有漏洞报告和安全公告。
现在 Grok bot 可以很好地监控 X。把 MetaMask、慢雾、Lido 这些你关心的账号交给 Grok bot,让它盯着是否发布了安全相关帖子,有就给你发邮件。
收到警告后,自己去官方渠道核实,别点邮件和帖子里的链接,小心钓鱼。当然,派一个 AI 去核实也是可以的。
做重大财务转账前,先读一下这个邮箱。
最后
AI 把攻击者的工具升级了,但也把我们的防御工具升级了。关键是你愿不愿意花点时间,把这些工具真正用起来。
我的判断是:AI 最终会向善,让网络环境变得更安全。但在那之前,先把自己的币守住。