假AML检查网站正在掏空钱包:连钱包那一刻,你就输了
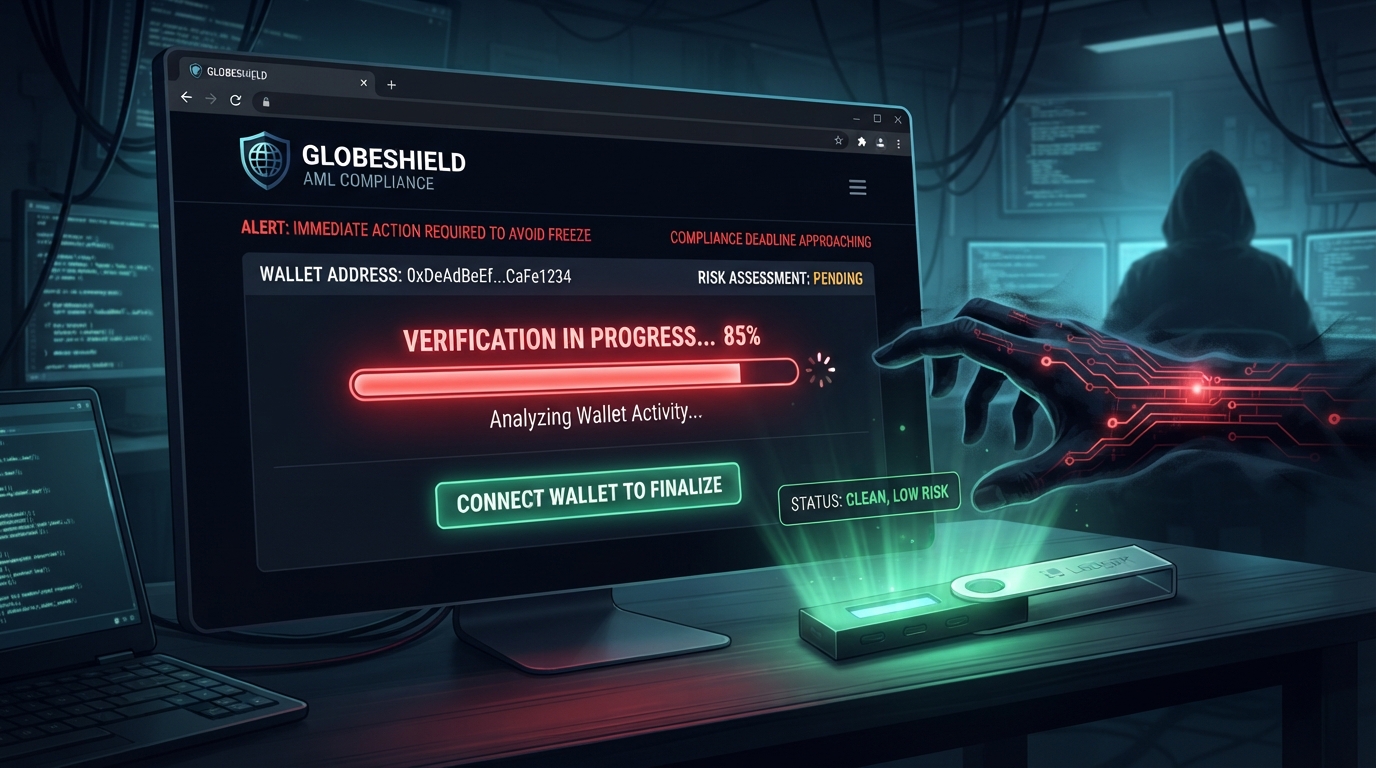
一次"合规检查",钱包被搬空
你有没有过这种经历:想查查自己的钱包地址有没有"黑历史",搜到一个AML检查器,界面专业得不行——进度条、合规验证标识、甚至还有"FATF监管"字样。你连接钱包,点击扫描,系统说要付一笔"验证费"。你照做了,屏幕上跳出绿色的"Clean, Low Risk"。你松了口气。
几个月后,钱包归零。
这不是段子。2026年8月19日,网络安全公司Malwarebytes披露了一批正在活跃运营的假冒反洗钱(AML)检查网站。它们诱骗用户连接钱包、签署恶意交易,然后直接清空账户。有些仿冒知名合规服务AMLBot的品牌,有些用"AML Check"这类通用名,但底层是同一套恶意模板反复换皮。
最讽刺的地方在于:你以为自己在做安全合规检查,实际上亲手把钱包交给了黑客。
合规焦虑,正在被骗子当武器用
反洗钱筛查在加密行业早就不是新鲜事。交易所、托管机构、DeFi平台用它来筛选钱包地址是否跟黑客攻击、盗窃、制裁有关联。随着合规工具越来越被普通用户熟知,骗子也嗅到了机会。
这套骗局之所以有效,靠的是三层心理操控:
第一层,制造合规焦虑。 骗子让你觉得"不检查可能违规"。DAC8指令和MiCA合规浪潮之下,用户对"合规检查"已经产生了条件反射式的服从。假网站利用的就是这种心理——让你觉得"这应该是个正常流程"。
第二层,伪装成安全工具。 一个自称"检查你的钱是否合法"的工具,听起来比"高收益投资"可信多了。Malwarebytes的研究人员写道:"人们使用AML检查器时,本意是在保护自己。骗子利用这种谨慎心理,把每一步都包装得像正常的安全检查。"
第三层,模拟真实流程。 进度条滚动、合规验证消息弹出、伪造的错误提示要求小额充值,最后给出让人安心的"Clean, Low Risk"结论。整套流程看起来非常专业,普通用户很难在第一时间识破。
真检查和假检查,区别就一条
加密货币反洗钱筛查的本质,是一个只读查询:用钱包地址在链上查交易记录,看有没有和被制裁地址、黑客攻击、诈骗资金产生过关联。这个操作只需要公开的收款地址——不需要连接钱包,不需要授权,不需要签名,不需要付任何费用。
假网站正好相反。
Malwarebytes的研究人员说得很直白:"如果一个AML检查器要求你连接钱包,而不是简单输入公开地址,请把它当作警告信号。"
连接钱包本身不会交出私钥,但会暴露你钱包里的资产信息。攻击者拿到这些信息后,可以构造一笔"交易"推送给你,等你点击批准。一旦你点了"批准",攻击者就获得了转移该钱包中对应代币的权限,资产随即被清空。
五步陷阱:钱不是在连接时没的,是在点"批准"后没的
Malwarebytes记录了一次完整的攻击流程:
1. 诱导连接——用户访问假网站,看到"选择加密货币并扫描"的提示,被要求"连接钱包查看结果"。界面看起来和真的一样。
2. 模拟扫描——进度条显示"正在检查钱包历史记录……""正在验证合规性……",制造系统正在认真工作的假象。
3. 伪造错误——弹出虚假错误提示,要求充值一小笔资金"支付检测费用"。这个设计让用户觉得"这是常规流程的一部分",而不是可疑操作。
4. 返回"安全"结果——不管你是否真的付了钱,系统最终都会显示"安全、低风险"结论,还提供"下载报告"选项。受害者放心离开,而攻击者已经通过批准操作拿到了钱包的转移权限。
5. 资产被清空——受害者可能在几周甚至几个月后才发现钱包被掏空,或者更糟——永远不知道。
整个骗局的核心不是连接钱包本身,而是连接之后点击的那个"批准"按钮。Malwarebytes指出,批准的是"代币访问权限"——一旦签字授权,等同于把钱包钥匙给了对方,无需二次确认即可持续划转资产。
三条底线,守住钱包
第一条:永远不要连接钱包做"检查"。 正规AML筛查是公开数据的只读查询,输入钱包地址就能完成。任何要求你"连接钱包才能查"的服务,无论界面多专业、Logo多逼真,直接关掉。
第二条:警惕"支付小额费用"的要求。 虚假错误提示、诱导小额充值、要求支付费用、返回伪造的"安全"结果——这是诈骗的标准操作流程。真正的AML检查不会产生任何费用。但凡涉及支付环节的"安全检查",都可视为明确的风险信号。
第三条:定期检查并撤销授权。 如果怀疑自己访问过可疑网站,即便没发现直接资产损失,也应在钱包的授权管理界面检查并撤销所有不熟悉的授权。这只需要几分钟,却可能阻断一场资产清空的隐患。
如果已经不慎批准了可疑交易,立即将剩余资产转移到全新钱包,原钱包视为不再安全。 这是止损的最后一道防线。
攻击者利用的不是技术漏洞,而是你对"合规检查"的信任惯性。守住"不连钱包、不付费用、定期查授权"三条底线,就能避开绝大多数此类陷阱。
这不是孤例
从2024年4月到2026年1月,仅CoinDCX一家交易所就识别出超过1,200个假冒平台的钓鱼网站。2025年全年,CertiK数据显示加密行业因恶意攻击造成的损失高达33亿美元。
假AML网站攻击是"信任被武器化"的最新案例——骗子不再承诺高收益,而是利用你对合规和安全本身的焦虑来设套。你本意是想保护自己,却亲手把钱包交给了黑客。
识破它的办法其实很简单:任何要求"连钱包"的AML工具,直接关掉。


